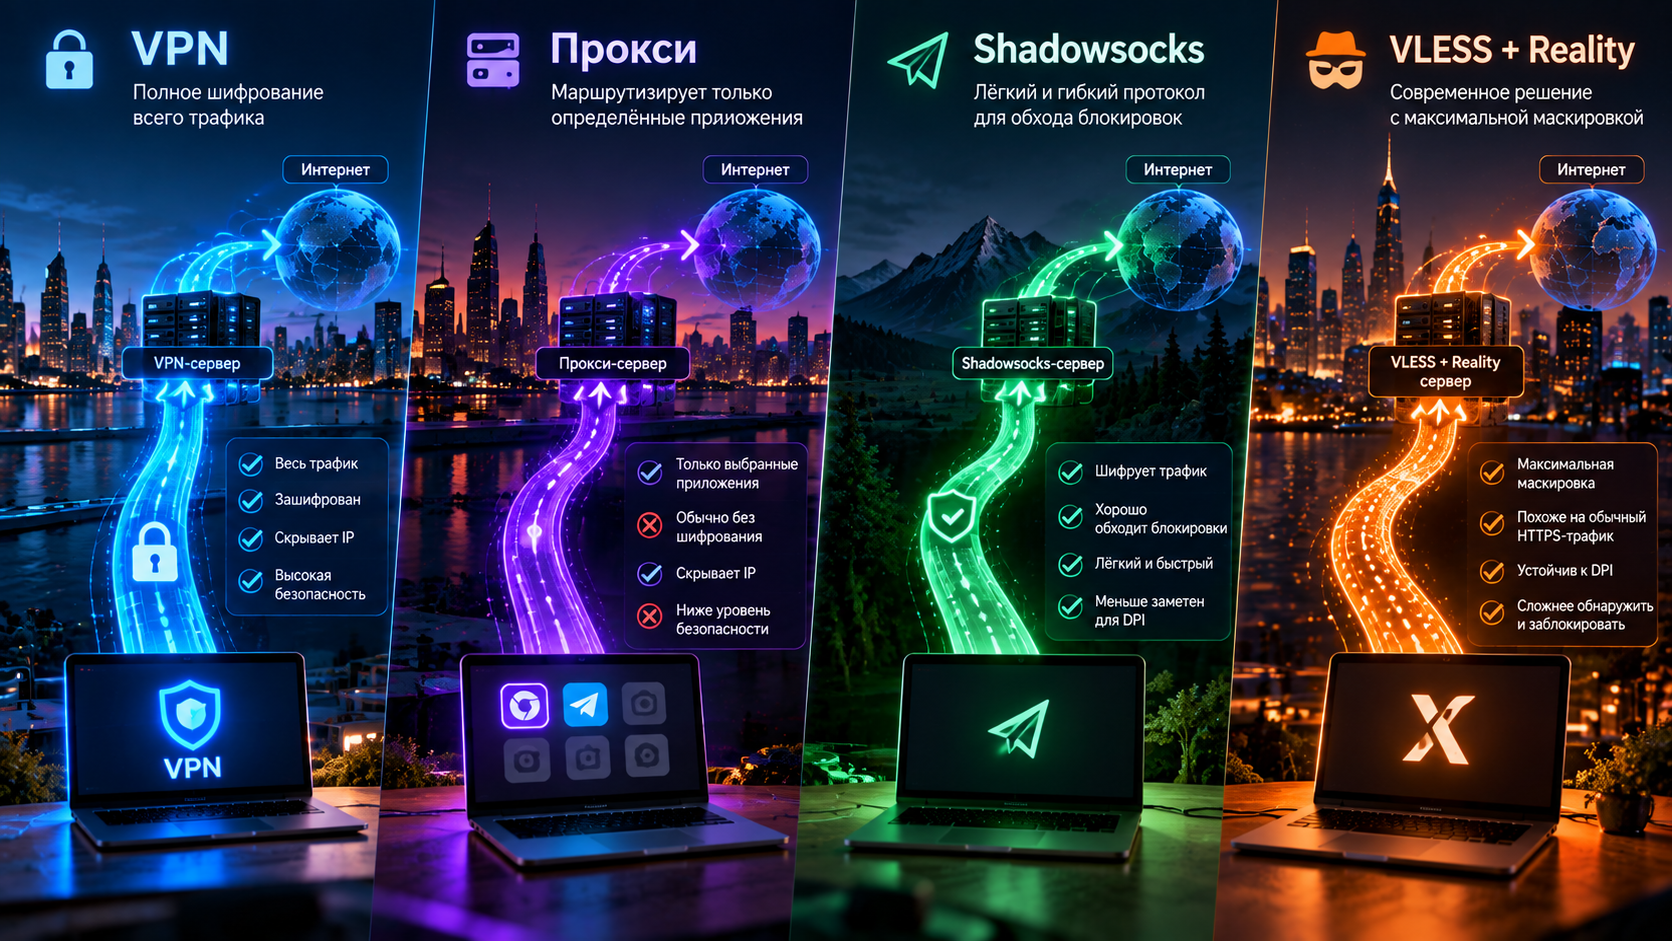
Сценарий повторяется из месяца в месяц. Утром человек открывает привычный сайт, а там вечная загрузка — не ошибка, не «страница не найдена», а вот это подвешенное состояние, когда браузер крутит колёсико и делает вид, что всё нормально.
Дальше он идёт искать, как обойти блокировку сайта, и получает кашу: кто-то советует «просто поставь бесплатный VPN», кто-то кидает ссылку на программу с форума, где последнее сообщение датировано позапрошлым годом, а кто-то, ничего не поясняя, предлагает Tor. Все советы звучат одинаково уверенно — уверенность дешевле проверки. Проверить их нечем. Ставится первое попавшееся. Дальше как повезёт.
Я пересобирал эти схемы не один десяток раз — для себя, для друзей, для клиентов, и в тот весёлый период, когда всё ломалось каждую вторую неделю и я возненавидел фразу «а вчера же работало». Попробую разложить по полкам: какие бывают способы обхода блокировок, где каждый ломается и что имеет смысл в сентябре 2026-го.
Сразу оговорюсь: я лицо заинтересованное, работаю на VPN-сервисе, и делать вид, что смотрю на всё это с нейтральной высоты, было бы враньём. Компенсирую тем, что честно скажу, где мы проигрываем бесплатным инструментам. Проигрываем, и заметно.
Волшебной таблетки в конце не будет.
Три принципиально разных подхода: туннель, посредник, подмена формы
Все способы обхода блокировок, сколько бы их ни насчитали в очередной подборке на сорок пунктов, сводятся к трём идеям. Реально к трём — я пробовал найти четвёртую, не нашёл. Остальное — вариации и упаковка.
Первая — туннелирование. Вы поднимаете зашифрованный канал до сервера в другой стране, и весь трафик уходит туда: провайдер видит только обмен непонятными байтами с каким-то адресом, а что внутри и куда вы идёте в итоге — не знает и знать не может. Так работают VPN в любом виде.
Вторая — проксирование. Ключевое отличие: прокси работает на уровне приложения, а VPN — на уровне всей системы. Мессенджер, почта, фоновые обновления — как ходили напрямую, так и ходят.
Третья — манипуляция самими пакетами. Ничего не шифруем, никуда не туннелируем, сервера за границей нет вовсе. Отправляем данные в такой форме, что фильтр не понимает, к какому сайту вы обращаетесь. Территория локальных обходчиков DPI.
И ещё важное, что обычно упускают. Блокировки ведь тоже разные.
- По IP — грубо и тупо: адрес в списке, пакеты до него не доходят. Лечится любым туннелем или прокси.
- По DNS — имя сайта не превращается в адрес. Часто лечится сменой DNS-сервера, без всякого обхода.
- По DPI — оборудование смотрит внутрь соединения, видит имя сайта в открытом поле при установке защищённого соединения и режет конкретно его. Тут и начинается вся возня с маскировкой.
Половина различий между методами объясняется ровно этим: против какого типа фильтрации метод придуман. Я, признаться, долго не понимал, почему одна и та же программа у одного человека чинит всё разом, а у другого не чинит ничего, — пока не сообразил, что они сидят у разных провайдеров, фильтруют их по-разному, а инструмент тут вообще ни при чём.
[Изображение: схемы трёх подходов в едином стиле — туннель, посредник, подмена формы пакета]
Классический VPN: как работает и где ломается
OpenVPN и WireGuard — два кита, на которых десять лет держался весь рынок.
WireGuard молодой, компактный, живёт прямо в ядре Linux, а по скорости обходит всё, что мне доводилось пробовать. Переключение между Wi-Fi и мобильной сетью переживает спокойнее всех: соединение не рвётся, а продолжается с нового адреса. Я считаю его лучшим, что случалось с областью за десятилетие: исходники усидчивый человек прочитает за вечер и всё поймёт.
OpenVPN старше, тяжелее, гибче. Если на антресолях лежит роутер десятилетней давности, шансы, что он умеет OpenVPN, выше, чем на что-то современное. Цена — прожорливость. Я однажды полдня искал, почему из гигабита на офисном роутере остаётся сто мегабит. Ответ был скучным: не успевал шифровать.
А теперь о неприятном.
У обоих есть характерный почерк, и в этом вся беда. У WireGuard — своя структура первого пакета рукопожатия, опознаваемая буквально по нескольким байтам. У OpenVPN — свои узнаваемые последовательности в начале сессии. Но чтобы заблокировать соединение, расшифровывать его не нужно — хватит понять, что это оно. Разницу путают постоянно, и объяснять её мне приходилось, кажется, чаще всего: человек слышит «протокол определяется» и уверен, что кто-то читает переписку. Не читает. Просто выключает.
Отсюда вся боль последних лет и половина обращений в поддержку. Работает-работает, потом в один день перестаёт, потому что на оборудовании обновили правила. Причём отваливается не насовсем, и вот это самое противное: скорость падает до неприличной, соединение рвётся каждые пару минут. Человек грешит на провайдера, потом на роутер, потом на погоду, и только через неделю до него доходит. Я такие письма читал сотнями. Формулировка почти всегда одна: «у меня какой-то странный интернет».
Прокси: HTTP, SOCKS5, MTProto — и в чём подвох
Вопрос «vpn или прокси», на мой вкус, сформулирован некорректно — примерно как «молоток или отвёртка». Прокси — посредник. Вернее, исполнитель поручений: вы говорите «сходи на такой-то адрес», он идёт и приносит ответ. Разновидностей три с половиной.
HTTP-прокси понимает только веб-трафик и, по сути, устарел. SOCKS5 универсальнее: ему всё равно, что через него гонят. И вот первая засада: SOCKS5 не шифрует трафик. Вообще никак. Если у приложения нет своего шифрования, содержимое видно и посреднику, и по дороге — а я встречал людей, которые годами жили с SOCKS5 в уверенности, что «там всё зашифровано», потому что им так сказали при покупке.
MTProto-прокси — отдельный зверь под один мессенджер. Своё шифрование есть, маскировка есть. Но только под неё.
Вторая засада — охват. Прокси прикрывает то приложение, где вы его прописали, и ни сантиметром больше. Человек настроил прокси в браузере, обрадовался, а потом удивляется, почему на телефоне ничего не изменилось. Ну потому что вы его там не настраивали.
И третья засада, самая болезненная, — публичные бесплатные списки. Лотерея, в которой призов не предусмотрено: вы отдаёте трафик человеку, о котором не знаете ничего — ни кто он, ни что делает с вашими данными, ни зачем раздаёт это бесплатно, хотя канал стоит денег. Иногда, если честно, не делает ничего. Иногда подменяет содержимое страниц и подставляет свою рекламу. Кстати, та же логика работает и с бесплатными VPN-приложениями, про которые есть отдельный тяжёлый разговор. Я бы не рисковал.
Shadowsocks и обфускация: первая попытка спрятаться
Shadowsocks появился как ответ ровно на эту проблему. Идея была элегантная, и мне она до сих пор нравится. Не строить «VPN», а сделать зашифрованный прокси без опознаваемого рукопожатия: никакой структуры, за которую можно зацепиться, — со стороны просто поток случайных байтов. Помню ощущение от первого запуска: настолько простая штука, что не верилось. Она работала. И работала годами.
Потом случилось предсказуемое, хотя тогда предсказуемым оно не казалось. Оказалось, что «поток случайных байтов» — тоже примета, причём яркая. Нормальный трафик так не выглядит: он либо открытый, либо зашифрованный, но с узнаваемой оболочкой, а равномерный шум без начала и конца — штука редкая, и по совокупности признаков её научились вылавливать. Дальше добавилось активное прощупывание: система сама стучится на адрес и смотрит на ответ. Настоящий сервер ответит по-человечески. Shadowsocks-сервер отвечал молчанием или мусором. Что само по себе прекрасный ответ, только не тот.
Дальше пошли плагины обфускации, заворачивавшие это в подобие веб-трафика. Помогло. Ладно, помогло на время.
Так что если спрашивают, Shadowsocks vs VPN — что лучше, честный ответ на 2026 год такой: он был хорош, местами ещё жив, и я сам держу один конфиг про запас, но как основной вариант в России я бы его сейчас не брал. Его обошли собственные наследники.
VLESS + XTLS-Reality: почему сейчас это оптимум
Логика развития тут, мне кажется, красивая.
Сначала прятались под шум — не вышло, шум сам по себе заметен, и тогда зашли с другой стороны: не прятаться, а притворяться. Пусть трафик выглядит не как ничто, а как обычный заход на обычный сайт по защищённому соединению — то есть как почти весь сегодняшний трафик.
Первый заход — туннель внутри настоящего защищённого соединения, со своим доменом и сертификатом. Стало сильно лучше. Но остался хвост: домен свежий, ходит на него ровно один человек, а постучишься туда браузером — сайта нет. Пусто. Эта пустота конструкцию и выдавала.
Reality убирает хвост целиком, и в этом весь фокус. Вместо своего домена и сертификата сервер подставляет при рукопожатии сертификат реального чужого сайта — крупного, живого, заведомо незаблокированного. Со стороны вы просто открыли этот сайт, как открывают его миллионы. Проверят прощупыванием — увидят живой работающий ресурс. Проверять, скажем так, нечего.
Именно поэтому Xray Reality для обхода блокировок держится там, где остальное отваливается: он не даёт зацепки. Нельзя заблокировать то, что выглядит как весь остальной интернет.
Издержки есть, куда без них, и я их вижу каждый день. Клиента нужно ставить отдельно, и приложений этих развелось столько, что человек теряется. На роутерах возни больше, чем с WireGuard. И это не навсегда, хотя очень хочется думать иначе: броня и снаряд соревнуются дальше. Впрочем, сегодня работает лучше всех. Если нужен доступ прямо сейчас, смотрите страницу про обход блокировок РКН, там конкретика по настройке.
Hysteria2 и QUIC: скорость там, где канал плохой
Отдельная ветка, про которую в популярных подборках почти не пишут. К слову, зря.
Классический туннель по TCP душит сам себя при потерях пакетов, и это не ошибка, а заложенное поведение: контроль перегрузки видит потери, решает, что канал забит, и снижает скорость. На хорошем проводе это ровно то, что нужно. А на мобильном интернете в электричке, где пакеты теряются не от перегрузки, а просто потому что связь дёрганая, — катастрофа.
Hysteria2 и родственники поверх QUIC решают это иначе: работают по UDP и используют свой алгоритм, который на потери реагирует спокойно и продолжает наливать данные. Разница на плохой сети бывает не в проценты, а в разы — я первый раз увидел это в поезде и, помню, полез перепроверять, не показалось ли.
Минусы, впрочем, существенные. Большой объём UDP на нестандартных портах выглядит необычно, и его местами прижимают — режут скорость или молча выкидывают.
Как запасной профиль, когда основной тормозит на мобильной сети, — вещь полезная. Про особенности мобильных каналов есть отдельный разбор.
Локальные обходчики DPI: что умеют GoodbyeDPI и Zapret
Вопрос «как обойти блокировку без VPN» задают часто, и честный ответ есть: локальные обходчики.
Программа садится между приложениями и сетевой картой и правит исходящие пакеты: дробит, переставляет, вставляет мусор. Смысл в том, чтобы имя сайта, которое оборудование ищет в начале соединения, разорвалось на куски и не собралось в узнаваемую строку. Не нашлось совпадения — пропустили.
И это реально работает. Не «как бы», а работает: бесплатно, без сервера за границей и практически без потери скорости, потому что трафик никуда не заворачивается. Для человека, которому нужно починить пару сайтов на домашнем компьютере, это часто лучшее решение — и глупо утверждать обратное только потому, что я торгую другим. Торгую, да. Но советовать покупать там, где можно не покупать, не буду.
Границы у метода жёсткие. Вернее, не жёсткие даже, а заданные физикой. Локальный обходчик не шифрует трафик и не меняет IP-адрес. Значит, сервисы, которые смотрят на вашу страну по адресу, как отказывали, так и будут отказывать. И работает это только на том устройстве, где установлено: телефон, телевизор и приставка остаются как были. Я этот разговор веду еженедельно.
Плюс приёмы устаревают: обновили правила на оборудовании — идите искать новые параметры на форуме.
Подробнее — в материале про обход ограничений. Инструмент рабочий, задача узкая.
Tor и мосты: мощно, медленно, не для каждого дня
Tor решает другую задачу. Совсем другую, и в этом постоянная путаница.
Его придумали не для того, чтобы вы посмотрели видео, а для анонимности — чтобы никто, включая оператора любого промежуточного узла, не мог связать вас лично с тем, что вы открываете. Трафик заворачивается в три слоя шифрования и идёт через три случайных узла, каждый из которых знает только соседей. Входной знает вас, но не знает, куда вы идёте, выходной — ровно наоборот, а середина не знает ни того, ни другого. В этом вся соль.
Схема гениальная, я до сих пор ею любуюсь. Цена — скорость: три прыжка на добровольческом железе с неизвестной пропускной способностью. Медленно не «немного», а в разы.
Плюс сам Tor много где блокируют — список публичных узлов открыт, бери и фильтруй. Для этого есть мосты: непубличные точки входа, которые выдают по запросу, плюс обфускация, чтобы подключение к мосту не опознавалось.
Сводная таблица: что с чем сравнивать
Собрал всё в одно место. Оценки обобщённые: результат зависит от провайдера, региона и времени суток, но порядок вещей таблица передаёт верно.
| Метод | Скорость | Устойчивость к DPI | Меняет IP | Шифрует | Сложность настройки | Покрытие устройств | Цена |
|---|---|---|---|---|---|---|---|
| WireGuard | Максимальная | Низкая | Да | Да | Низкая | Полное, часто из коробки | Платно |
| OpenVPN | Средняя | Низкая — средняя | Да | Да | Средняя | Полное, включая старое железо | Платно |
| HTTP / SOCKS5-прокси | Высокая | Низкая | Да | Нет | Низкая | Только настроенное приложение | По-разному |
| MTProto-прокси | Высокая | Средняя | Да | Да | Низкая | Один мессенджер | Обычно бесплатно |
| Shadowsocks | Высокая | Средняя | Да | Да | Средняя | Широкое, нужен клиент | Платно |
| VLESS + XTLS-Reality | Высокая | Очень высокая | Да | Да, через TLS | Средняя | Широкое, нужен клиент | Платно |
| Hysteria2 / QUIC | Очень высокая на плохих каналах | Высокая | Да | Да | Средняя | Широкое, нужен клиент | Платно |
| Локальный обходчик DPI | Без потерь | Средняя, быстро устаревает | Нет | Нет | Средняя — высокая | Только этот компьютер | Бесплатно |
| Tor с мостами | Низкая | Высокая | Да | Да, три слоя | Низкая | Браузер, реже система | Бесплатно |
[Изображение: сводная сравнительная таблица методов обхода блокировок в виде инфографики]
Как выбрать под свою задачу
Дальше — дерево решений, которое я проговариваю вслух, когда спрашивают, какой способ обхода самый надёжный именно для них.
Нужно починить два-три сайта на домашнем компьютере, и больше ничего? Локальный обходчик, бесплатно. Заработало — дальше можно не читать.
А если те же сайты нужны ещё и на телефоне, планшете и телевизоре? Обходчик отпадает: на мобильные платформы он не ставится. Только туннель.
Нужно, чтобы сервис считал вас находящимся в другой стране? Туннель или прокси — надо менять адрес.
Провайдер ничего не фильтрует, нужна голая скорость? WireGuard. Без вариантов.
Фильтрует, и отваливается всё подряд? VLESS с Reality. Ради этого сценария его и сделали.
Мобильный интернет, потери пакетов, всё тормозит? Попробуйте протокол поверх QUIC вторым профилем.
Нужна анонимность, а не доступ? Tor. И понимание, что быстро не будет.
Нужен один мессенджер и больше ничего? Хватит специализированного прокси.
Компания, филиалы, доступ сотрудников к внутренним ресурсам? Отдельная история: корпоративный VPN с выделенной инфраструктурой, а не потребительский сервис.
[Изображение: дерево решений «какой метод обхода выбрать» — от задачи к технологии]
Если коротко
Обход блокировок в 2026 году устроен просто: универсального метода нет.
Локальные обходчики бесплатны и решают узкую задачу на одном компьютере — я регулярно советую их тем, кому больше ничего не надо. Прокси хорош для одного приложения и опасен, когда взят из публичного списка. Классические VPN дают полный охват, но легко опознаются фильтрами. А VLESS с Reality лучше всех прячется — по забавной причине: он не прячется вовсе.
Будет ли так через год? Не знаю. Никто не знает. Блокировки и обход блокировок в России развиваются параллельно, и важно не угадать победителя, а сохранить возможность перейти на новое решение без боли, когда текущее закончится.
Мы в HubHide работаем на VLESS с Reality и обновляем конфигурацию на своей стороне — у клиента это выглядит как появление новых узлов в приложении. Тест — 14 дней, бесплатно и без карты. Проверьте на своём провайдере и своих устройствах, прежде чем платить: верить стоит своей проверке, а не чужой статье. Даже этой.
Частые вопросы
Что лучше для обхода блокировок: VPN или прокси?
VPN, если нужно, чтобы работала вся система, а не одна программа. Прокси прикрывает только то приложение, где он прописан, и в случае SOCKS5 ещё и не шифрует трафик — о чём, судя по приходящим мне вопросам, знает далеко не каждый его пользователь. Прокси имеет смысл как точечный инструмент под одну задачу, VPN — как основное решение.
Чем Reality отличается от обычного VPN?
Обычный VPN строит туннель с собственным опознаваемым почерком, и фильтрующее оборудование учится этот почерк вылавливать. Reality не использует свой сертификат — он подставляет сертификат настоящего чужого сайта, поэтому соединение неотличимо от обычного захода на этот сайт. Проверять нечего: там действительно живой ресурс.
Работают ли GoodbyeDPI и Zapret?
Да, работают, я сам ими пользуюсь — на том компьютере, где установлены, и до очередного обновления правил фильтрации. Но они не шифруют трафик, не меняют IP-адрес и не ставятся на телефон, приставку или телевизор. Как бесплатное решение для одного домашнего ПК — нормально, как единственный способ доступа для всей техники в доме — нет.
Какой метод самый быстрый?
На хорошем проводном канале — WireGuard, у него минимальные накладные расходы. На нестабильном мобильном часто выигрывают протоколы поверх QUIC: они не сбрасывают скорость при потерях. Локальный обходчик формально не теряет скорость вообще, но он и не туннель.
