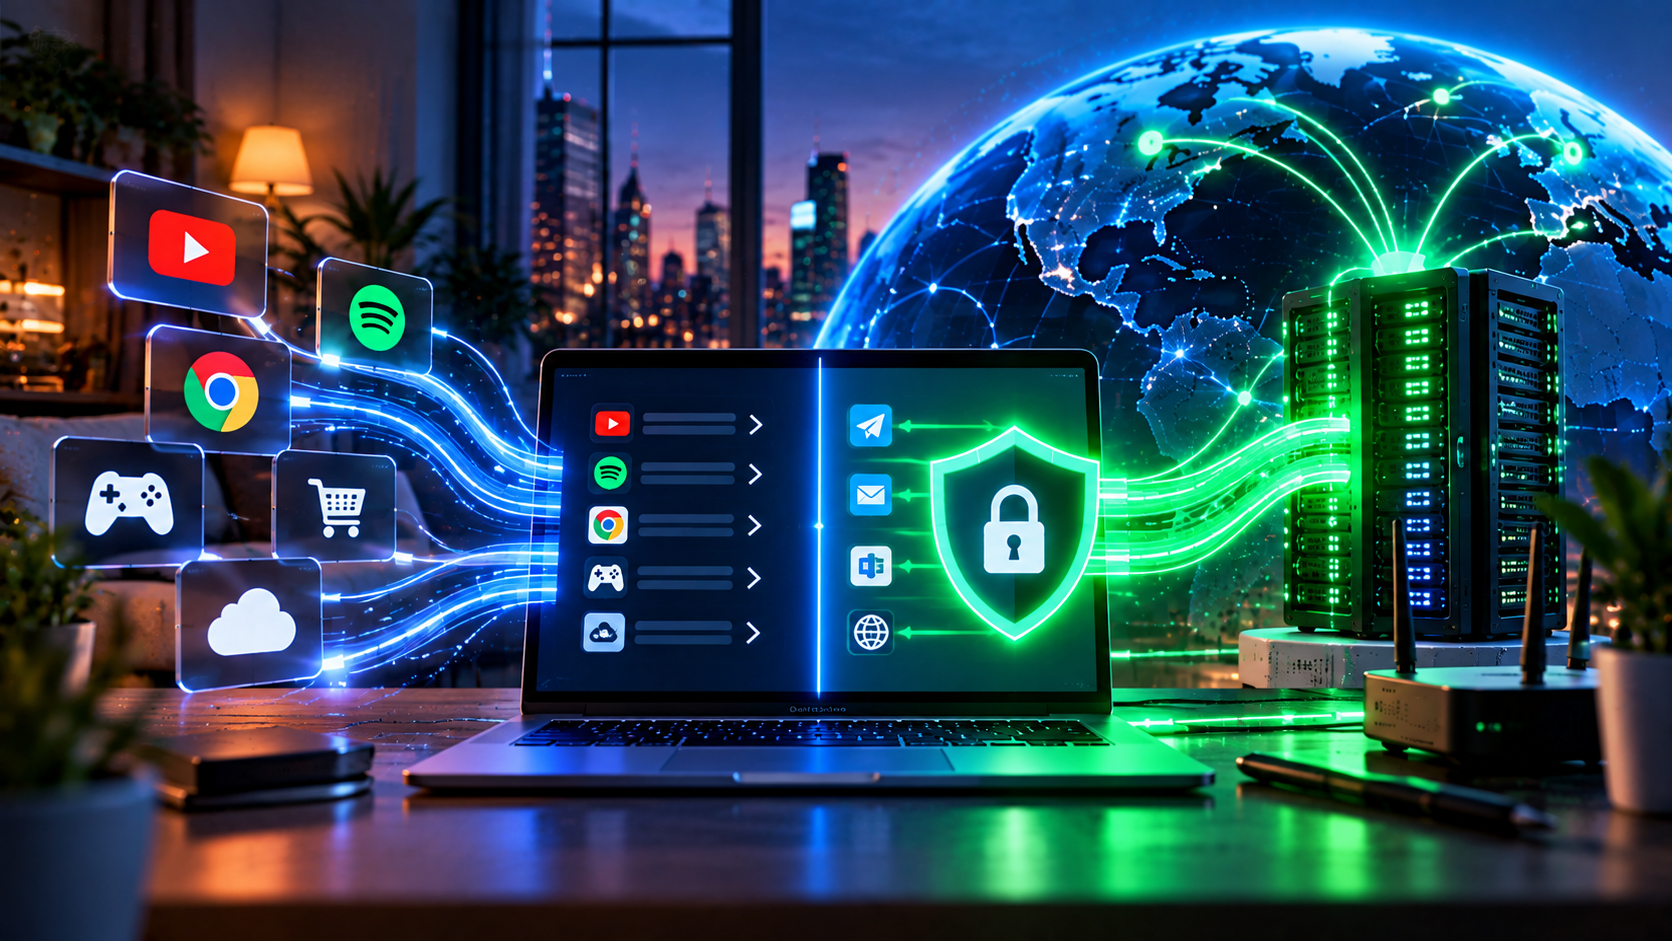
Знакомая сцена. Включаешь VPN — начинает работать всё то, что не работало. Выключаешь — открываются банк и госуслуги. И щёлкаешь тумблером по двадцать раз в день, как будто у тебя не компьютер, а рубильник в трансформаторной будке. Я так жил месяца три, честно говоря, пока не додумался, что проблема решается настройкой, а не выдержкой. Через неделю такой гимнастики человек приходит к одному из двух решений: либо бросает VPN совсем, либо узнаёт, что щёлкать не надо.
Потому что есть раздельное туннелирование, оно же split tunneling. Оно разводит трафик по двум дорогам: что-то идёт через туннель, что-то мимо. Настраивается один раз, дальше просто работает. Вернее, один раз и потом раз в полгода.
Оговорюсь: я работаю в VPN-сервисе, так что во мне говорит не только любовь к технологии. Но split tunneling никто не может вам «продать» — он либо есть в клиенте, либо нет, и проверяется за минуту.
Что это такое и как устроено под капотом
Обычный режим работы VPN называют полным туннелированием: весь трафик без разбора заворачивается в туннель, маршрут по умолчанию указывает на виртуальный интерфейс, и любой пакет сначала попадает на VPN-сервер, даже если адресат живёт в соседнем доме. Раздельное туннелирование эту монополию ломает. Путей наружу становится два, и для каждого соединения принимается отдельное решение: этот пакет — в туннель, этот — мимо. Решают по одному из двух признаков.
По приложению. Клиент смотрит, какой процесс породил соединение, и по списку решает, куда его отправить. Браузер — в туннель, банк — мимо.
По маршруту. Смотрят не на программу, а на адрес назначения: домен или диапазон IP. Всё, что идёт на определённые подсети, уходит напрямую, остальное — в туннель. Мой способ, если что, именно этот.
Технически это статические маршруты плюс, в случае доменов, подглядывание за DNS-ответами. Никакой магии; когда я первый раз в этом разобрался, стало даже обидно — ждал чего-то хитрого. Аналогия простая: развязка на выезде из города. Машина одна, но водитель выбирает заранее, по знаку, ехать по платной трассе или по бесплатной объездной, а не вспоминает о выборе на самом съезде.
[Изображение: схема двух потоков трафика — один через VPN-сервер, второй напрямую к провайдеру, с примерами приложений на каждой ветке]
Два режима, и их постоянно путают
Почти в каждом клиенте есть переключатель между двумя логиками, и разобраться стоит сразу: перепутать их — значит получить результат, ровно обратный задуманному. Я путал, каюсь.
Режим исключений. Через VPN идёт всё, кроме перечисленного. По умолчанию защищено, дырки делаются точечно. Список короткий: три-пять приложений или десяток доменов. Мой вариант и, думаю, ваш тоже.
Режим включений. Наоборот: через VPN идёт только перечисленное, остальное напрямую. По умолчанию всё открыто, туннель поднят под отдельные задачи.
Когда нужен второй? Когда VPN нужен ради одного-двух сервисов, а остальное пусть летит кратчайшим путём — скажем, есть доступ к рабочему серверу и больше ничего не надо. Или, отвечая на частый вопрос, можно ли включить VPN только для одного сайта: да, именно так, и именно этот режим для этого нужен. Сомневаетесь — берите исключения. Ошибка там дешевле: пустите через туннель то, что могло идти напрямую, и потеряете немного скорости. В режиме включений ошибка дороже — что-то важное уйдёт открытым, а вы не узнаете, потому что ничего не сломается и никто вам не скажет.
Типовые сценарии: банки, госсервисы, работа, торренты
Главная боль в России — сервисы, которые не пускают пользователей с иностранных адресов: банк отказывает во входе, госпортал требует подтверждения, маркетплейс показывает капчу на каждом шаге, и это, судя по письмам в поддержку, причина номер один, по которой люди бросают VPN совсем. Почему антифрод так реагирует на зарубежные IP — в материале про сайты и банки, которые блокируют VPN: там причины, здесь решение. А решение как раз в исключениях. Добавили банковское приложение в список — и вопрос «как сделать, чтобы банк работал без VPN» снимается навсегда. Бывает и обратный сценарий. Торрент-клиент я, наоборот, держу строго в туннеле и с включённым Kill Switch, чтобы при обрыве он не раздавал мой адрес всему рою; как это проверить — в разборе про Kill Switch. Рабочие ресурсы туда же.
Универсального набора исключений для российских сайтов в VPN нет, но есть база, с которой стоит начать.
| Что | Куда | Почему |
|---|---|---|
| Банковские приложения и сайты банков | Мимо VPN | Антифрод блокирует вход с иностранных адресов |
| Госуслуги и региональные порталы | Мимо VPN | Ограничения по геолокации |
| Маркетплейсы и доставка | Мимо VPN | Капчи, ошибки оплаты, неверный город |
| Российские онлайн-кинотеатры | Мимо VPN | Режут каталог, плюс лишний крюк по маршруту |
| Локальная сеть: NAS, принтер, камеры | Мимо VPN | Иначе просто не видны |
| Обновления и игровые лаунчеры | Мимо VPN | Экономия канала и времени |
| Браузер для всего остального | Через VPN | Основной сценарий, ради которого всё и нужно |
| Торрент-клиент | Через VPN | Раздаёт адрес всему рою при обрыве |
| Рабочие и корпоративные ресурсы | Через VPN | Политика доступа, шифрование канала |
Список должен быть коротким. Каждая строка — дырка, которую вы делаете сами. Двадцать исключений вместо семи означают, что вы уже не понимаете, что у вас куда идёт; признаюсь, я сам однажды дошёл до такого списка и полдня выяснял, почему один сервис видит меня из Амстердама, а другой из области.
Экономия ресурса, о которой мало кто думает
Есть у split tunneling и вторая сторона, менее очевидная. Скорость.
Каждый килобайт, отправленный в туннель, проходит лишний путь: до сервера, потом до адресата, потом обратно тем же маршрутом. Сервер в Европе, а вы качаете фильм с российского сервиса — пакеты честно едут за границу и возвращаются. Задержка растёт, скорость падает. В исключения само просится: локальные ресурсы, тяжёлые обновления — системные, игровые, драйверы, — онлайн-игры с российскими серверами и видеозвонки внутри страны. Кстати, если VPN тормозит и вы грешите на сервер, вынесите сначала из туннеля тяжёлый локальный трафик. По моему опыту помогает чаще, чем смена узла; остальные причины собраны в отдельной статье.
Windows и macOS: по приложениям, самый удобный вариант
На десктопах split tunneling настраивается проще всего: система даёт клиенту достаточно прав, чтобы видеть, какой процесс открыл какое соединение. Схема почти везде одна. Ищете раздел вроде «Раздельное туннелирование», «Split Tunneling» или просто «Исключения». Выбираете режим. Добавляете программы — из списка либо указывая путь к файлу. Дальше начинаются два момента, на которых спотыкаются все, и я не был исключением.
Первый: браузер — одна программа на все вкладки. Исключив Chrome целиком, вы исключите весь веб-сёрфинг, а не только банк, то есть получите ровно обратное тому, чего хотели. Тут нужна маршрутизация по доменам, о ней ниже. Либо, вариант колхозный, но честно работающий, — второй браузер под российские сайты. Второй: некоторые приложения ходят в сеть через системные службы. Исключили программу, а трафик всё равно в туннеле, потому что запрос отправляет фоновый процесс системы, и с точки зрения клиента это другая программа. Лечится исключением по домену.
[Изображение: окна настройки раздельного туннелирования на Windows и macOS — список приложений с переключателями «в туннель» и «мимо туннеля»]
Android и iOS: где можно, а где платформа не даёт
На мобильных всё упирается в то, что разрешает платформа. А разрешает она разное.
Android. Тут полный порядок, я каждый раз этому радуюсь. Система позволяет VPN-приложению задать список пакетов, которые туннель обслуживает или игнорирует. В клиентах это «Приложения» или «Режим прокси для приложений». Как исключить приложение из VPN на Android: открываете настройки клиента, находите список программ, снимаете галочку напротив нужной. Всё. Некоторые клиенты требуют переподключения; я много раз видел, как человек снимает галочку, не переподключается и идёт ругаться в поддержку.
iOS. А здесь придётся смириться. Раздельное туннелирование по приложениям на iPhone ограничено политикой платформы: системный механизм не отдаёт клиенту информацию о том, какой процесс породил соединение, и разводить трафик по программам нечем. Остаётся маршрутизация по доменам и адресам. Клиенты с поддержкой правил, а это большинство современных приложений для VLESS, позволяют написать что-то вроде «домены из ru-списка ведём напрямую». Покрывает почти все бытовые сценарии. Только настраивается не галочками, а правилами, и первый раз это, скажем так, не увеселительная прогулка.
[Изображение: экраны настройки на Android — список приложений с исключениями, и на iOS — редактор правил маршрутизации по доменам]
Маршрутизация по доменам и IP: для тех, кто готов покопаться
Способ точнее и гибче, чем список приложений. Суть: правила пишутся для адресов назначения, а не для программ. Правило может быть отдельным доменом, маской вида *.example.ru, диапазоном в CIDR-нотации или готовым списком — многие клиенты подтягивают поддерживаемые сообществом наборы российских доменов одной строкой. Чем лучше: работает для браузера, где приложенческий подход бессилен; не зависит от того, какой процесс отправил запрос; переносится между устройствами. Чем хуже: требует понимания, что вы делаете. И домены меняются — сервис переехал на новый поддомен, правило молча перестало срабатывать, а вы, как это было со мной, полдня грешите на провайдера.
К слову, есть и раздельное туннелирование на роутере, когда правила живут на границе домашней сети и действуют сразу на всё: телефоны, телевизор, приставку. Это уже территория прошивок вроде OpenWrt, со своими радостями.
Риски: исключённое приложение видит ваш настоящий IP
Вот главное, что нужно понять, прежде чем составлять список. Приложение или домен, выведенный из туннеля, работает с вашим реальным адресом. Провайдер видит это соединение целиком. Сервис на той стороне видит, откуда вы. Защиты у этого трафика нет — она отключена вами сознательно, и это не баг, а ровно тот смысл, ради которого функция придумана. Но помнить надо. В исключения попадает только то, что обязано работать с настоящим IP. И мелкая неприятность, которая меня в своё время изрядно запутала: соединение исключённого приложения после переподключения может залипнуть на старом маршруте. Лечится перезапуском.
Проверить, что схема собрана верно, просто. Включаете туннель, открываете страницу проверки соединения — там должен быть адрес VPN-сервера. Потом заходите на сайт из исключений и смотрите, определяет ли он ваш российский регион. Обе прошли — настройка верная.
Если совсем коротко
Раздельное туннелирование — не экзотика для гиков, а то, что превращает VPN из «включил-выключил» в фоновый инструмент, о котором не думаешь. Начните с режима исключений. Добавьте банк, госуслуги и локальную сеть. На Android разводите по приложениям, на iPhone по доменам. Держите список коротким. Хватит ли этого в 2026-м? Для бытовых задач — думаю, да. Впрочем, сервисы меняют домены, антифрод меняет правила, так что раз в несколько месяцев список стоит пересматривать. Минут пять работы.
Настроить исключения в клиенте HubHide можно за две минуты: берёте приложение под свою платформу, нужный раздел есть в настройках. Не уверены в правилах — напишите в поддержку, соберём конфигурацию под ваш набор сервисов. Сервиса ещё нет — четырнадцать дней теста без карты.
Частые вопросы
Что такое split tunneling?
Режим работы VPN, при котором трафик делится на два потока: часть идёт через зашифрованный туннель, часть — напрямую через провайдера. Разделение настраивается по приложениям или по адресам назначения. Нужен, чтобы одни сервисы работали через VPN, а другие видели настоящий IP.
Как исключить приложение из VPN?
На Windows, macOS и Android найдите в настройках клиента раздел раздельного туннелирования, выберите режим исключений и снимите отметку с нужной программы. На iOS по приложениям не получится — там то же делается правилами по доменам. После изменения списка туннель обычно надо переподключить.
Работает ли раздельное туннелирование на iPhone?
По приложениям нет: платформа не даёт VPN-клиенту определять, какой процесс породил соединение. По доменам и диапазонам адресов — да, и работает хорошо. Большинство современных клиентов позволяют описать правила вручную или подключить готовый список российских доменов.
Безопасно ли исключать приложения?
Само по себе да, это штатная функция. Но исключённое приложение работает с вашим реальным IP, и его трафик виден провайдеру, поэтому в список должно попадать только то, что обязано ходить напрямую: банки, госсервисы, локальные устройства. Чем короче список, тем меньше о нём думаешь.
